Das unsichtbare Sicherheitsrisiko in vielen Kleinbetrieben
In vielen Cafés, Arztpraxen, Einzelhandelsgeschäften und Büros herrscht nach wie vor ein gefährlicher Zustand: Alle Geräte – vom privaten Smartphone des Kunden über das EC-Kartenterminal bis zum Buchhaltungs-PC – sind mit demselben Standard-WLAN-Passwort im selben Netzwerk eingeloggt.
Warum dieses Setup ein massives Sicherheits- und DSGVO-Risiko darstellt und wie VLANs (Virtual Local Area Networks) für professionellen Schutz sorgen, erklären wir in diesem Leitfaden.
Was ist ein VLAN und wie funktioniert es?
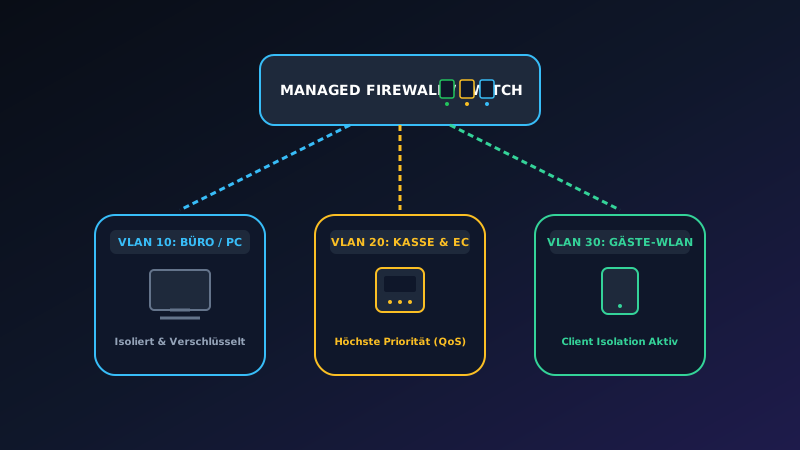
Ein VLAN teilt ein physisches Netzwerk (einen Switch oder Router) in mehrere voneinander getrennte, logische Netzwerke auf. Selbst wenn Geräte an denselben Access Point oder Switch angeschlossen sind, können sie nicht miteinander kommunizieren, wenn sie sich in unterschiedlichen VLANs befinden.
[ Router / Firewall ]
         │
 ┌───────┴───────┬───────────────┐
 │ VLAN 10       │ VLAN 20       │ VLAN 30
 ▼               ▼               ▼
[ Intern / Büro ] [ Kassen & EC ] [ Gäste-WLAN ]
(Buchhaltung)    (TSE-Kasse)     (Smartphones)
Die 3 wichtigsten Netzwerk-Segmente für Gewerbebetriebe:
- VLAN 10: Management & Büro (Streng geheim)
- PCs der Geschäftsführung, Drucker, NAS-Speicher und Backups.
- Strengste Firewall-Regeln, kein Zugriff von außen.
- VLAN 20: Kassen- & Zahlungsverkehr (PCI-DSS konform)
- EC-Kartenterminals, Touch-Kassen mit TSE (Technischer Sicherheitseinrichtung).
- Höchste Priorisierung im Datenverkehr (QoS), damit Kartenzahlungen auch bei vollem Lokal in Millisekunden autorisiert werden.
- VLAN 30: Öffentliches Gastnetz (Isoliert)
- Für Gäste und Kunden.
- Client Isolation verhindert, dass Gäste andere verbundene Geräte im WLAN sehen oder scannen können.
Warum Standard-Router wie die Fritz!Box oft an ihre Grenzen stoßen
Eine Standard-Fritz!Box bietet zwar ein einfaches „Gastnetzwerk“, stößt bei professionellen Anforderungen jedoch schnell an Grenzen:
- Keine Möglichkeit, mehr als zwei Netze (z. B. Kasse + Büro + Gast) sauber zu trennen.
- Keine Priorisierung von Kartenzahlungen bei hoher Bandbreitenauslastung.
- Begrenzte Teilnehmerzahl (oft Verbindungsabbrüche ab 25–30 Geräten).
Fazit
Die Investition in Enterprise-Switches und Access Points mit sauber konfigurierter VLAN-Trennung schützt Ihr Unternehmen vor Datenverlust, Sabotage und DSGVO-Strafen.
Gerne analysieren wir Ihr bestehendes Firmennetzwerk vor Ort in Hannover oder per Remote-Audit. Jetzt Erstgespräch buchen.